Artigo explicativo · apuração em 19/11/2026.
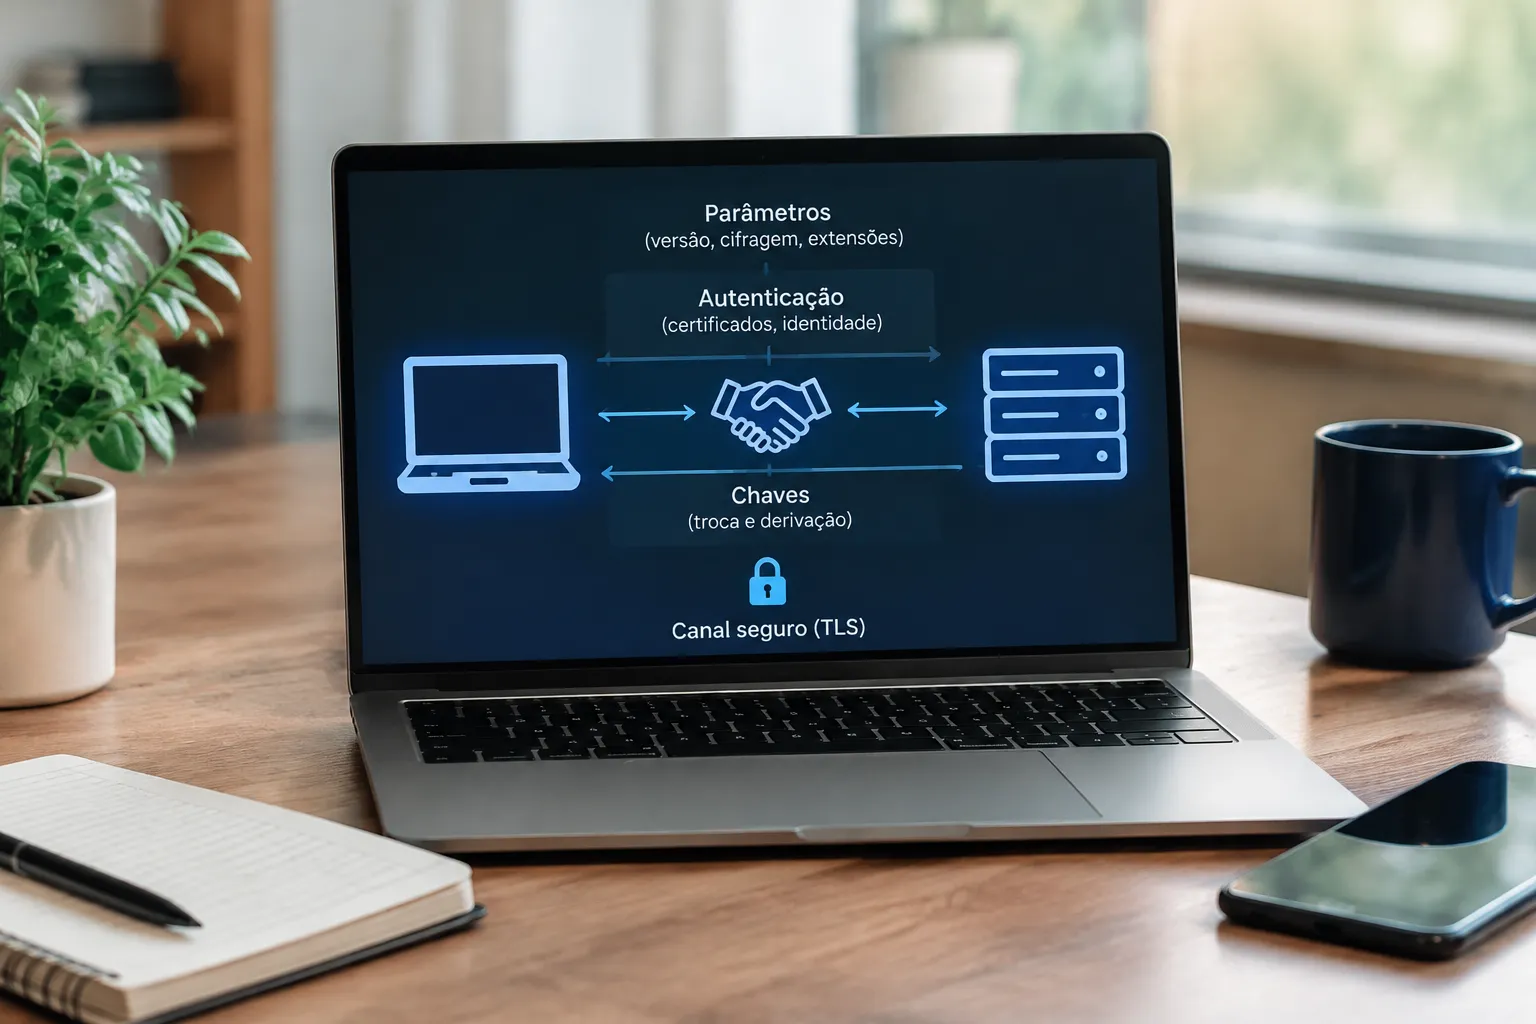
O handshake do TLS (Transport Layer Security, ou Segurança da Camada de Transporte) prepara a sessão antes da troca de dados da aplicação: cliente e servidor negociam parâmetros, incluindo a suíte de cifras, e realizam etapas de autenticação e estabelecimento de chaves. [1] [2]
Na navegação web, em geral o servidor comprova sua identidade ao cliente. A autenticação do cliente também é possível, mas não costuma ser usada nas conexões web comuns; pode aparecer em aplicações especializadas. [1] [2]
A autenticação e a troca de informações permitem que as partes estabeleçam segredos de sessão, usados para proteger a comunicação. O mecanismo exato depende da versão do TLS e da configuração adotada, portanto não há um único roteiro aplicável a todos os casos. [1] [2]
Concluído o handshake, os dados da aplicação trafegam pelo canal protegido. O TLS fornece confidencialidade e integridade, e, quando aplicado ao HTTP, dá origem ao HTTPS. [1] [2]
Uma descrição técnica da Microsoft publicada em 2021 apresenta um fluxo específico, inclusive para retomada de sessão. Ela deve ser lida como explicação daquele fluxo, não como uma descrição universal de todas as versões e configurações do TLS. [2] [1]
Fontes: [1] Transport Layer Security (TLS) - Security | MDN - https://developer.mozilla.org/en-US/docs/Web/Security/Defenses/Transport_Layer_Security (2026-02-28) · consulta em 19/11/2026 [2] TLS Handshake Protocol - Win32 apps - https://learn.microsoft.com/en-us/windows/win32/secauthn/tls-handshake-protocol (data de publicação não informada) · consulta em 19/11/2026